Comment créer un mot de passe fort que vous n'avez pas à retenir
La plupart des conseils sur les mots de passe que vous connaissez (remplacer des lettres par des symboles, en changer tous les 90 jours) sont dépassés. Voici ce qui rend vraiment un mot de passe fort aujourd'hui, et un système simple pour protéger tous vos comptes.
Réponse rapide
Un mot de passe fort est long (16 caractères ou plus), aléatoire et unique pour chaque compte. Générez-le avec un générateur de mots de passe, enregistrez-le dans un gestionnaire de mots de passe et activez la double authentification. Pour les rares mots de passe que vous devez retenir, utilisez une phrase de passe de 5 à 6 mots tirés au hasard.
Qu'est-ce qui rend un mot de passe fort ?
Les attaquants devinent rarement les mots de passe un par un sur une page de connexion. Le plus souvent, ils volent une base de mots de passe hachés lors d'une fuite et testent des milliards de combinaisons par seconde hors ligne, ou ils réutilisent des mots de passe divulgués sur d'autres sites. Un mot de passe fort résiste aux deux :
- La longueur. Chaque caractère supplémentaire multiplie le nombre de mots de passe possibles.
- Le hasard. Des schémas comme
Ete2026!ouP@ssw0rdfigurent dans tous les dictionnaires de cassage. - L'unicité. Si un site est piraté, un mot de passe réutilisé ouvre tous vos autres comptes.
La longueur bat la complexité
La robustesse d'un mot de passe se mesure en bits d'entropie : en gros, le nombre d'essais nécessaires à un attaquant. Pour un mot de passe aléatoire, elle vaut longueur × log₂(nombre de caractères possibles).
| Type de mot de passe | Exemple | Entropie approx. |
|---|---|---|
| 8 caractères aléatoires, tous types | k#9Tq!2m | ~52 bits |
| 12 caractères aléatoires, tous types | Vb7$pLq2!xRw | ~78 bits |
| 16 caractères aléatoires, tous types | 8f%Kd2!qZr#Lm9@T | ~104 bits |
| 20 lettres minuscules aléatoires | qmzvthkrpwlxbdfjsnye | ~94 bits |
| 6 mots aléatoires (phrase de passe) | orbite-bougie-mosaique-riviere-prune-tigre | ~77 bits (avec une liste de 7 776 mots) |
Remarquez que 20 lettres minuscules battent 12 caractères avec symboles. Allonger est le moyen le plus simple de renforcer. Chaque bit double le travail de l'attaquant : l'écart entre 52 et 104 bits est astronomique.
Les recommandations actuelles : ce qui a changé
Le NIST, l'organisme de normalisation américain dont les lignes directrices sur l'identité numérique (SP 800-63B) influencent les politiques de sécurité du monde entier, recommande désormais de :
- Privilégier la longueur et autoriser les mots de passe et phrases de passe longs.
- Abandonner les règles de composition imposées comme « doit contenir un symbole », qui produisent des schémas prévisibles.
- Cesser d'imposer des changements périodiques. Changez un mot de passe quand il y a des signes de compromission.
- Vérifier les nouveaux mots de passe par rapport aux listes de mots de passe divulgués.
En France, l'ANSSI et la CNIL publient aussi des recommandations sur les mots de passe, qui insistent elles aussi sur la longueur et l'usage d'un gestionnaire.
Comment générer un mot de passe fort
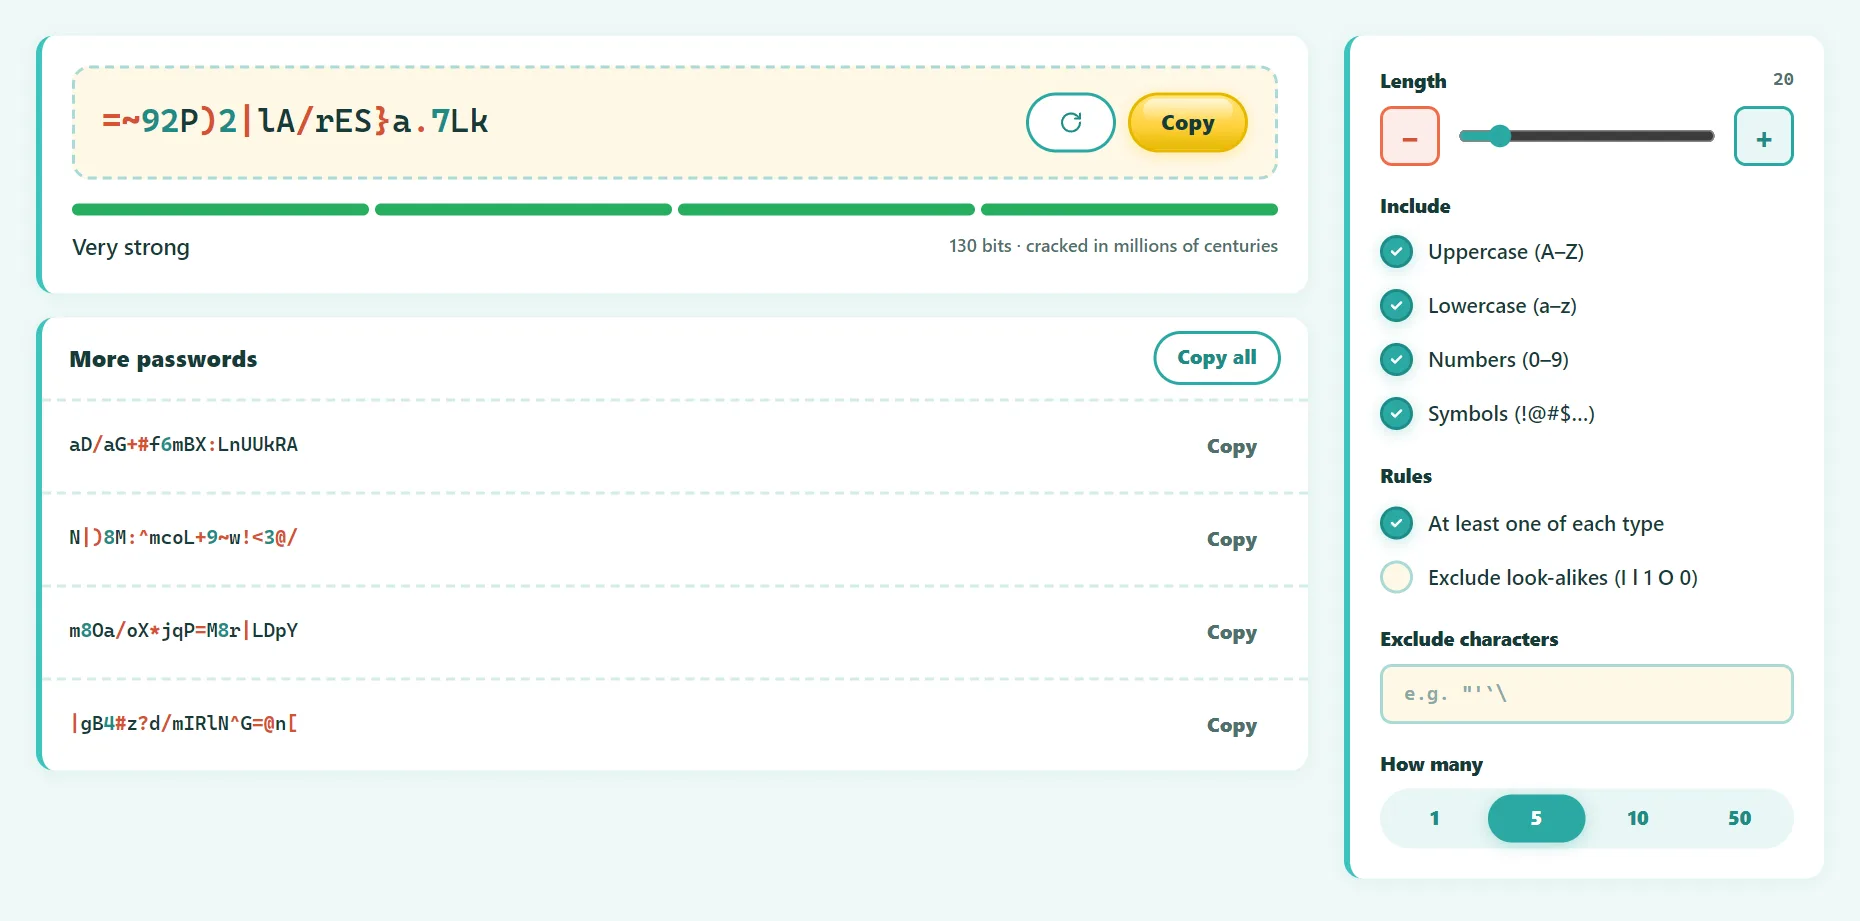
- Ouvrez le générateur de mots de passe sécurisés gratuit.
- Réglez la longueur sur 16 ou plus (20 pour la messagerie et la banque).
- Gardez les quatre types de caractères activés, sauf si un site les restreint.
- Excluez les caractères ambigus (I, l, 1, O, 0) si vous devez un jour le taper à la main.
- Vérifiez l'indicateur de robustesse, puis copiez le mot de passe directement dans votre gestionnaire.
Le générateur utilise le générateur de nombres aléatoires cryptographiquement sûr de votre navigateur (crypto.getRandomValues), et rien n'est stocké ni envoyé.
Essai gratuit : Générateur de mots de passe sécurisés
Générez des mots de passe aléatoires robustes et copiez-les en un clic. Fonctionne dans votre navigateur, sans inscription.
Utilisez un gestionnaire de mots de passe
Personne ne peut retenir 100 mots de passe aléatoires et uniques, et il ne faut pas essayer. Un gestionnaire de mots de passe les stocke chiffrés, les remplit à votre place et vous alerte en cas de mot de passe réutilisé ou divulgué. Parmi les bonnes options : Bitwarden, 1Password, Proton Pass et les gestionnaires intégrés aux comptes et navigateurs d'Apple, Google et Microsoft.
Vous n'avez alors besoin de retenir qu'un seul mot de passe maître robuste.
Les mots de passe à retenir : utilisez une phrase de passe
Pour votre gestionnaire de mots de passe, la session de votre ordinateur et votre téléphone, utilisez une phrase de passe : plusieurs mots choisis au hasard, comme orbite bougie mosaique riviere prune tigre. Elle est longue, robuste et bien plus facile à taper et à retenir que des symboles aléatoires.
- Choisissez les mots au hasard (des dés et une liste de mots, ou un générateur), pas des paroles de chanson ni une citation.
- Utilisez au moins 5 mots, 6 pour un mot de passe maître.
- Ajoutez des séparateurs ou une majuscule si un site l'exige.
Activez la double authentification (2FA)
Même un mot de passe parfait peut être volé par hameçonnage. La 2FA ajoute une deuxième étape : un mot de passe volé ne suffit plus. Du plus sûr au moins sûr :
- Les clés d'accès (passkeys) ou les clés de sécurité physiques : résistantes à l'hameçonnage.
- Les applications d'authentification (codes à 6 chiffres) : efficaces et largement prises en charge.
- Les codes par SMS : mieux que rien, mais vulnérables à l'échange de carte SIM.
Commencez par votre messagerie. Quiconque la contrôle peut réinitialiser presque tous vos autres mots de passe.
Les erreurs à éviter
- Réutiliser un mot de passe sur plusieurs sites.
- Les informations personnelles : prénoms, dates de naissance, animaux, équipes sportives.
- Les suites du clavier :
azerty,123456,1a2z3e. - Les substitutions prévisibles :
P@$$w0rd. - Ajouter un chiffre à un ancien mot de passe :
Motdepasse1→Motdepasse2. - Partager des mots de passe par messagerie ou e-mail. Utilisez plutôt la fonction de partage de votre gestionnaire.
Questions fréquentes
Quelle longueur pour un mot de passe ?
Au moins 16 caractères pour un mot de passe aléatoire, et 5 à 6 mots pour une phrase de passe. Davantage pour votre messagerie et votre gestionnaire de mots de passe.
Les clés d'accès remplacent-elles les mots de passe ?
De plus en plus, oui. Les clés d'accès vous connectent avec l'empreinte digitale, le visage ou le code PIN de votre appareil, et elles ne peuvent pas être hameçonnées. Utilisez-les partout où elles sont proposées, et gardez des mots de passe forts ailleurs.
Comment savoir si mon mot de passe a fuité ?
Des services comme Have I Been Pwned et les bilans de sécurité des gestionnaires de mots de passe et des navigateurs vous alertent lorsque votre adresse e-mail ou vos mots de passe apparaissent dans des fuites connues.
Est-il sûr d'utiliser un générateur de mots de passe en ligne ?
Choisissez-en un qui génère les mots de passe localement avec un générateur aléatoire cryptographiquement sûr et ne les envoie nulle part, comme le nôtre.
En résumé
Long, aléatoire et jamais réutilisé. Laissez un générateur créer vos mots de passe, un gestionnaire les retenir, et la double authentification vous protéger si quelque chose tourne mal.
Une information obsolète ou peu claire ? Écrivez à contact@ultratoolsai.com et nous la corrigerons.