كيف تنشئ كلمة مرور قوية لا تحتاج إلى تذكرها
معظم النصائح التي اعتدت سماعها عن كلمات المرور (استبدال الحروف برموز، وتغييرها كل 90 يومًا) أصبحت قديمة. إليك ما يجعل كلمة المرور قوية فعلًا اليوم، ونظامًا بسيطًا يحمي كل حساباتك.
الإجابة السريعة
كلمة المرور القوية طويلة (16 حرفًا أو أكثر) وعشوائية وفريدة لكل حساب. أنشئها باستخدام مولّد كلمات المرور، واحفظها في مدير كلمات مرور، وفعّل المصادقة الثنائية. أما كلمات المرور القليلة التي يجب أن تتذكرها، فاستخدم لها عبارة مرور من 5 إلى 6 كلمات عشوائية.
ما الذي يجعل كلمة المرور قوية؟
نادرًا ما يخمّن المهاجمون كلمات المرور واحدة تلو الأخرى في صفحة تسجيل الدخول. فالأكثر شيوعًا أن يسرقوا قاعدة بيانات بكلمات مرور مشفّرة في عملية اختراق، ثم يجرّبوا مليارات الاحتمالات في الثانية دون اتصال، أو يعيدوا استخدام كلمات مرور مسرّبة من مواقع أخرى. وكلمة المرور القوية تصمد أمام الأمرين:
- الطول. كل حرف إضافي يضاعف عدد كلمات المرور الممكنة.
- العشوائية. الأنماط مثل
Summer2026!أوP@ssw0rdموجودة في كل قواميس الاختراق. - التفرّد. إذا اختُرق موقع واحد، فإن كلمة المرور المعاد استخدامها تفتح كل حساباتك الأخرى.
الطول يتفوق على التعقيد
تُقاس قوة كلمة المرور ببتات الإنتروبيا، أي تقريبًا عدد المحاولات التي يحتاج إليها المهاجم. وبالنسبة لكلمة المرور العشوائية تساوي الطول × log₂(عدد الحروف الممكنة).
| نوع كلمة المرور | مثال | الإنتروبيا التقريبية |
|---|---|---|
| 8 حروف عشوائية من كل الأنواع | k#9Tq!2m | ~52 بت |
| 12 حرفًا عشوائيًا من كل الأنواع | Vb7$pLq2!xRw | ~78 بت |
| 16 حرفًا عشوائيًا من كل الأنواع | 8f%Kd2!qZr#Lm9@T | ~104 بت |
| 20 حرفًا لاتينيًا صغيرًا عشوائيًا | qmzvthkrpwlxbdfjsnye | ~94 بت |
| 6 كلمات عشوائية (عبارة مرور) | orbit-candle-mosaic-river-plum-tiger | ~77 بت (من قائمة تضم 7776 كلمة) |
لاحظ أن 20 حرفًا صغيرًا تتفوق على 12 حرفًا مع رموز. فزيادة الطول أسهل طريقة لزيادة القوة. وكل بت يضاعف عمل المهاجم، لذا فالفرق بين 52 و104 بتات هائل.
الإرشادات الحالية: ما الذي تغيّر
يوصي المعهد الوطني الأمريكي للمعايير والتقنية (NIST)، الذي تؤثر إرشاداته للهوية الرقمية (SP 800-63B) في سياسات الأمان حول العالم، الآن بما يلي:
- تفضيل الطول والسماح بكلمات وعبارات مرور طويلة.
- إلغاء قواعد التركيب الإلزامية مثل "يجب أن تحتوي على رمز"، لأنها تؤدي إلى أنماط متوقعة.
- التوقف عن فرض التغيير الدوري. غيّر كلمة المرور عند وجود دليل على اختراقها.
- مقارنة كلمات المرور الجديدة بقوائم كلمات المرور المسرّبة.
كيف تنشئ كلمة مرور قوية
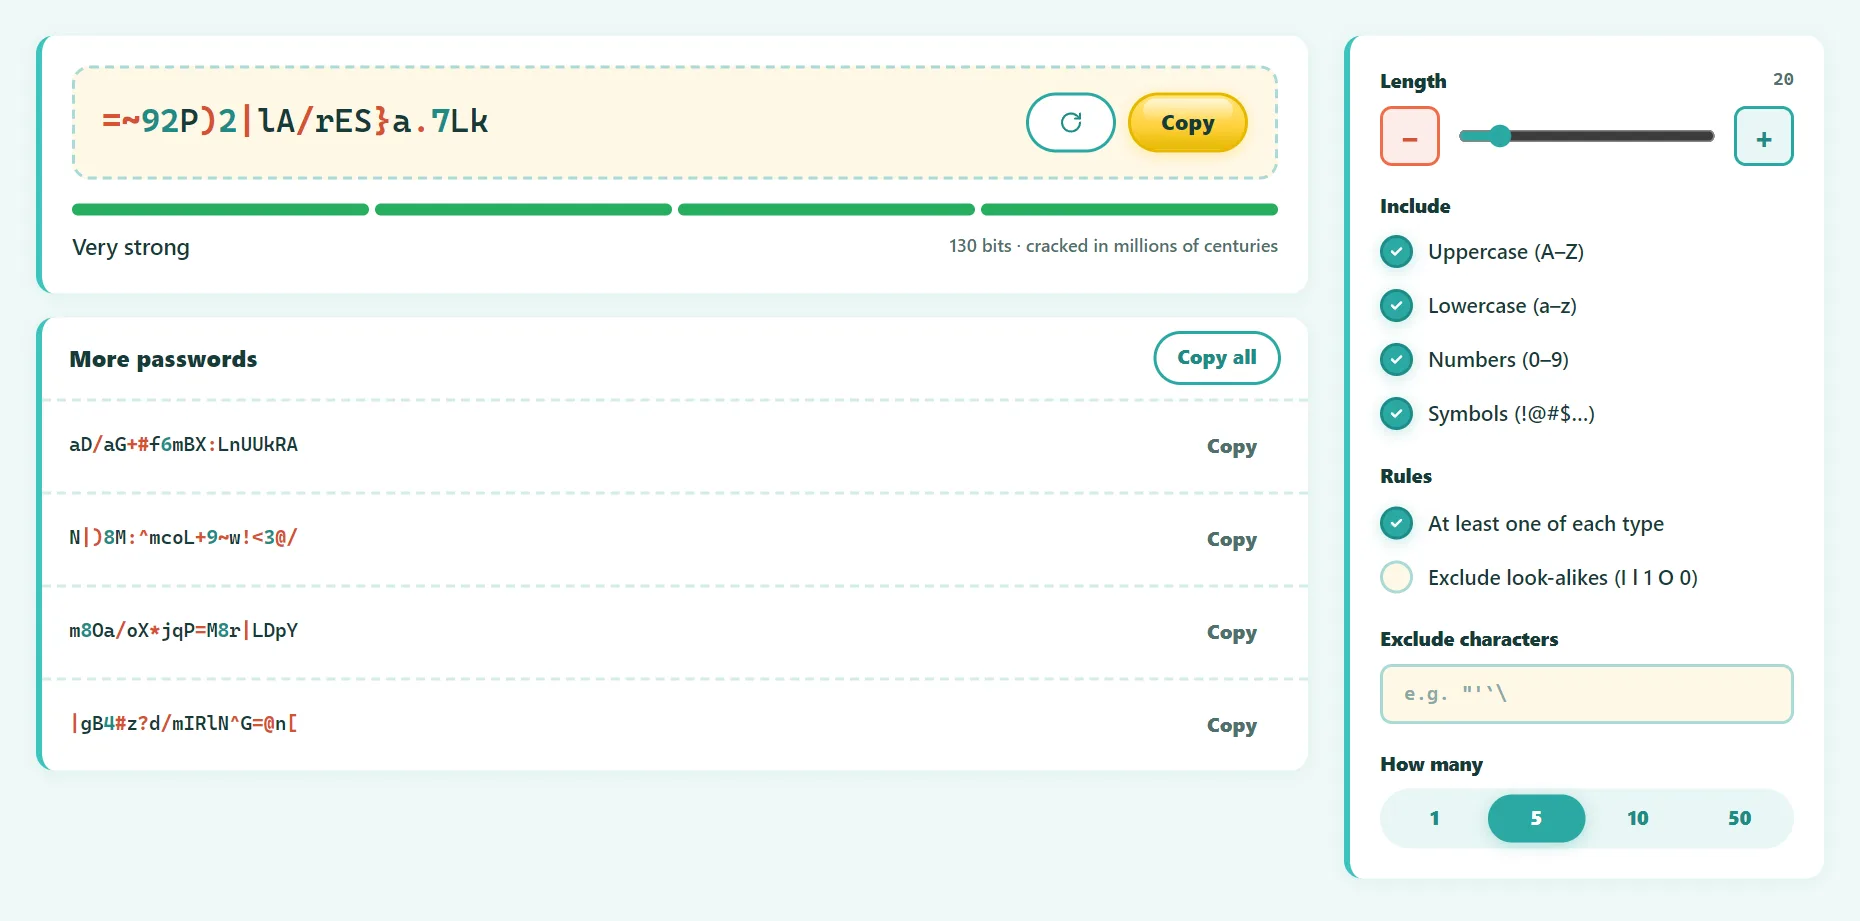
- افتح مولّد كلمات المرور الآمنة المجاني.
- اضبط الطول على 16 أو أكثر (20 للبريد الإلكتروني والحسابات البنكية).
- أبقِ أنواع الحروف الأربعة مفعّلة، إلا إذا كان الموقع يقيّدها.
- استبعد الحروف المتشابهة (I وl و1 وO و0) إن كنت ستكتبها يدويًا يومًا ما.
- تحقق من مؤشر القوة، ثم انسخ كلمة المرور مباشرة إلى مدير كلمات المرور.
يستخدم المولّد مولّد الأرقام العشوائية الآمن تشفيريًا في متصفحك (crypto.getRandomValues)، ولا يُخزَّن أو يُرسل أي شيء.
جرّبها مجانًا: مولّد كلمات مرور آمنة
أنشئ كلمات مرور عشوائية قوية وانسخها بنقرة واحدة. تعمل في متصفحك، دون تسجيل.
استخدم مدير كلمات مرور
لا أحد يستطيع تذكّر 100 كلمة مرور عشوائية وفريدة، ولا ينبغي أن تحاول. يحفظ مدير كلمات المرور كلماتك مشفّرة، ويملؤها نيابةً عنك، وينبّهك إلى كلمات المرور المكررة أو المسرّبة. ومن الخيارات الجيدة Bitwarden و1Password وProton Pass، والمديرون المدمجون في حسابات ومتصفحات Apple وGoogle وMicrosoft.
وعندها لن تحتاج إلا إلى تذكّر كلمة مرور رئيسية قوية واحدة.
كلمات المرور التي يجب أن تتذكرها: استخدم عبارة مرور
لمدير كلمات المرور وتسجيل الدخول إلى الحاسوب والهاتف، استخدم عبارة مرور: عدة كلمات مختارة عشوائيًا مثل orbit candle mosaic river plum tiger. فهي طويلة وقوية وأسهل بكثير في الكتابة والتذكّر من الرموز العشوائية.
- اختر الكلمات عشوائيًا (بالنرد وقائمة كلمات، أو بمولّد)، لا من كلمات أغنية أو اقتباس.
- استخدم 5 كلمات على الأقل، و6 لكلمة المرور الرئيسية.
- أضف فواصل أو حرفًا كبيرًا إذا اشترط الموقع ذلك.
فعّل المصادقة الثنائية (2FA)
حتى كلمة المرور المثالية يمكن سرقتها بالتصيّد الاحتيالي. تضيف المصادقة الثنائية خطوة ثانية، فلا تكفي كلمة المرور المسروقة وحدها. ومرتبة حسب القوة:
- مفاتيح المرور (passkeys) أو مفاتيح الأمان المادية: مقاومة للتصيّد.
- تطبيقات المصادقة (رموز من 6 أرقام): جيدة ومدعومة على نطاق واسع.
- رموز الرسائل القصيرة: أفضل من لا شيء، لكنها عرضة لاستبدال شريحة SIM.
ابدأ ببريدك الإلكتروني، فمن يتحكم فيه يستطيع إعادة تعيين كل كلمات مرورك الأخرى تقريبًا.
أخطاء ينبغي تجنّبها
- استخدام كلمة المرور نفسها في أكثر من موقع.
- المعلومات الشخصية: الأسماء وتواريخ الميلاد والحيوانات الأليفة والفرق الرياضية.
- أنماط لوحة المفاتيح:
qwertyو123456و1q2w3e. - الاستبدالات المتوقعة:
P@$$w0rd. - إضافة رقم إلى كلمة مرور قديمة:
Password1←Password2. - مشاركة كلمات المرور في المحادثات أو البريد. استخدم بدلًا من ذلك ميزة المشاركة في مدير كلمات المرور.
الأسئلة الشائعة
ما الطول المناسب لكلمة المرور؟
16 حرفًا على الأقل لكلمات المرور العشوائية، و5 إلى 6 كلمات لعبارات المرور. وأكثر من ذلك لبريدك الإلكتروني ومدير كلمات المرور.
هل تحل مفاتيح المرور محل كلمات المرور؟
بشكل متزايد، نعم. تتيح لك مفاتيح المرور تسجيل الدخول ببصمة الإصبع أو الوجه أو رمز PIN في جهازك، ولا يمكن سرقتها بالتصيّد. استخدمها أينما توفرت، واحتفظ بكلمات مرور قوية في كل مكان آخر.
كيف أعرف إن كانت كلمة مروري قد سُرّبت؟
خدمات مثل Have I Been Pwned، وفحوصات الأمان في مديري كلمات المرور والمتصفحات، تنبّهك عندما يظهر بريدك الإلكتروني أو كلمات مرورك في تسريبات معروفة.
هل من الآمن استخدام مولّد كلمات مرور أونلاين؟
استخدم مولّدًا ينشئ كلمات المرور محليًا بمولّد عشوائي آمن تشفيريًا ولا يرسلها إلى أي مكان، مثل مولّدنا.
الخلاصة
اجعلها طويلة وعشوائية ولا تكررها أبدًا. دع المولّد ينشئ كلمات مرورك، ومدير كلمات المرور يتذكرها، والمصادقة الثنائية تحميك عند حدوث أي خلل.
وجدت معلومة قديمة أو غير واضحة؟ راسل contact@ultratoolsai.com وسنصححها.